モデルを選ぶことは、料金を負担するアカウント、認証情報、タスクで使う推論設定を選ぶことでもあります。2026年11月8日に正式公開された Genesis 0.14.1 は、この識別情報を Settings、Projects、Assistant、スケジューラー、ランタイムで一貫して扱います。リモート実行もヘッドレスサーバーへ統合し、実行時の調査をより制御しやすくしました。リリースノート全文
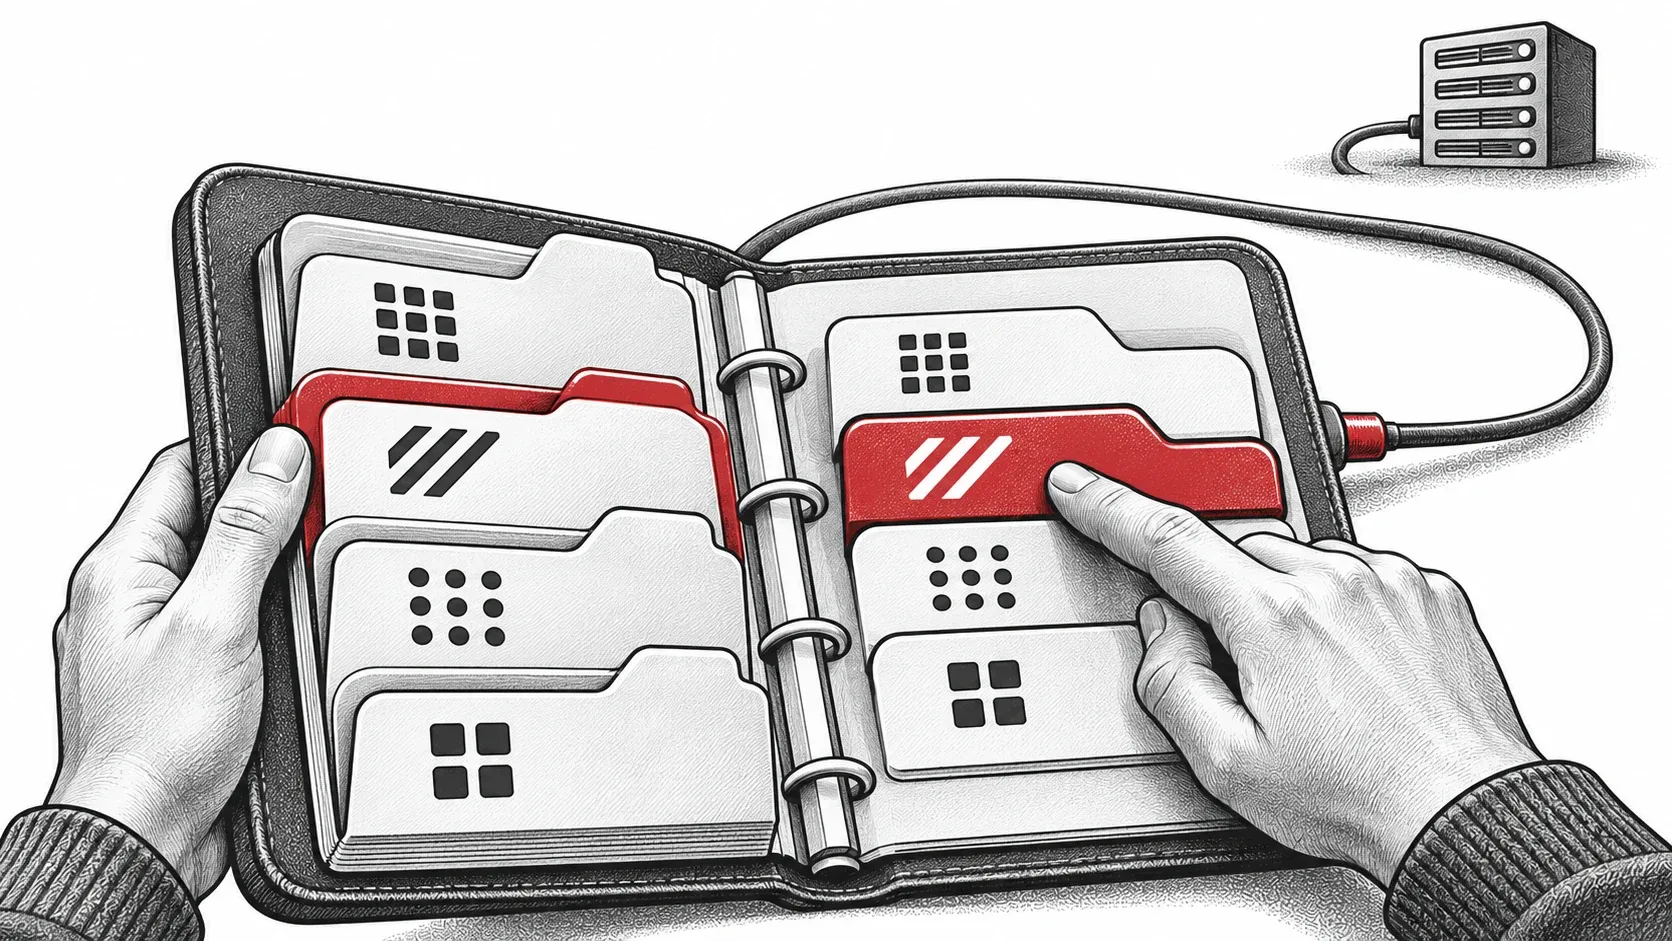
アカウントを設定し、タスクを具体的に選ぶ
Provider profile は認証、エンドポイント、同時実行数、スケジュールを保持します。その配下のモデル一覧には、利用可能なモデルと、モデル別の生成・推論設定を記録します。タスクが持つのは認証情報を含まない識別情報、すなわちプロファイル ID、モデル ID、任意の推論強度です。具体的な選択は後続の実行でも固定され、Auto は設定済みルールに選択を委ねます。
例えば仕事用アカウントの二つのモデルは、同じ同時実行枠とレート制限時のバックオフを共有します。モデルを追加しても独立した利用枠は増えません。個人用アカウントには別の認証やスケジュールを設定できます。API key を分ける場合は、プロファイル ID に加え、認証情報の名前も分けます。設定と選択の規則
選択可能な各モデルは [[llm.providers.models]] に登録する必要があり、default_model だけでは解決できません。推論強度の既定値と対応する強度の一覧も別設定です。ダッシュボードでは、一覧があり既定値を解決できない場合は先頭を選びますが、コア API で強度を省略するとパラメーター自体を送らない場合があります。プロファイルを切り替えた後はモデルと強度を再確認してください。
本版は、タスク・エージェント・システム間で明示的な選択が失われる問題、スケジューラーのフォールバックプール、不完全な保存スナップショットによる :model_spec_schema_unavailable を修正しました。アーカイブ設定も JSON に安全な形式となり、認証情報を伏せます。新規タスクだけでなく保存済み設定を再利用する作業にも関わる修正です。
サブスクリプション認証もアカウント設定に従う
対応するプロファイルに OAuth/サブスクリプション認証と個別のログイン状態が加わりました。Genesis はベンダー CLI のログインファイルを、ReqLLM が使う管理対象の認証ファイルに取り込みます。openai_codex は OAuth 専用、Anthropic のサブスクリプション設定は auth_mode = "oauth" を使います。バージョン付きガイドは、そのアカウントを実際に使うノードでの codex login または Claude CLI のログインから説明しています。認証の設定
既定の管理ファイルは config.toml と同じ場所の auth.json です。独自の oauth_file は provider profile に設定し、グローバルな [llm] oauth_file は廃止されました。新規ファイルの権限は 0600、取り込みはアトミックです。記録は provider ごとに一つなので、異なるプロファイル ID だけでは複数のサブスクリプションログインを分離できません。
リモート実行ではリモートノードのログイン状態を確認します。ベンダーのログインが存在しても書き込み先が読み取り専用なら、プロファイルで書き込み可能な非公開パスを指定してください。再ログインでは書き込み先の問題は直りません。環境変数だけで渡した OAuth token は自動更新できません。改訂された状態表示はこれらを区別します。
リモート実行とダッシュボードを一つのサーバーへ
独立した genesis_remote 配布物は廃止されました。リモートコマンドとブートストラップは共通の genesis_server を使い、HTTP は常に利用可能です。Erlang distribution は SIGHUP を契機とするファイルプロトコルで実行中に切り替えられます。CLI は genesis remote start、stop、status、logs を提供します。サーバーとインストールの入口
ノート PC にダッシュボードを置き、SSH ホストで処理する場合は、サービス管理が変わります。旧配布物を参照するスクリプトを見直し、共通サーバーを管理してください。リモートプロジェクトのテストと呼び出し時のテスト再開にも対応しました。ヘッドレス HTTP サーバーは既定で localhost のみを待ち受け、認証機能は内蔵していません。文書化されたリモートアクセス方法は SSH トンネルです。
長い実行での対話を復帰しやすく
階層化された仲介型 Elixir 評価器に、実行コードそのものへの承認と、チャット内で復帰可能な承認が加わりました。残りの出力予算を超える場合は失敗させず切り詰めます。ターン上限後の短い復帰猶予、ツールを使わない最終応答、短い連番のジョブ ID、OpenAI/Codex GPT 呼び出しでのエージェント実行ごとに安定したプロンプトキャッシュ識別情報も含まれます。ダッシュボードには統合カプセルパネルと共通のタスク・モデル操作が加わりました。変更と修正の詳細
設定を確認しながら更新する
- 対象プラットフォーム用のインストーラーまたはサーバー資産を v0.14.1 から取得します。アカウント構造を変える前に設定をバックアップしてください。旧
[[llm.models]]は互換入力として残りますが、標準 provider profiles が優先され、Settings/設定の明示的保存で移行します。 - Settings → LLM → Provider profiles で、認証、配下のモデル一覧、推論の既定値、独自の
oauth_fileを確認します。リモートも含め、タスク実行プロセスが認証情報を使える状態にします。 - ヘッドレスサーバーを再起動して
genesis statusを確認し、明示的なプロファイル・モデル・強度の指定、Auto、実際のリモート接続を確認します。旧デーモンのスクリプトも再使用前に見直してください。これらは文書化された変更から導く更新時の確認事項です。
実行中タスクの操作については、Genesis Assistant:実行中の作業をより明確に把握する をご覧ください。